Cet article vous guide dans la création d’une règle de flux de messagerie dans Microsoft 365 afin de contourner l’analyse Defend des courriels chiffrés à l’aide de Secure/Multipurpose Internet Mail Extensions (S/MIME). Cette règle est nécessaire parce que les courriels S/MIME sont déjà chiffrés. Par conséquent, notre système Defend ne peut ni analyser ni traiter le contenu de ces courriels à des fins de sécurité. Le chiffrement préexistant empêche toute analyse ou modification ultérieure par Defend.
Conditions préalables
Le seul prérequis pour contourner l’analyse Defend est de disposer d’un accès administrateur à Microsoft 365.
Instructions
Suivez les étapes ci-dessous pour contourner l’analyse Defend :
- Connectez-vous au Centre d’administration Microsoft.
- Dans la barre latérale gauche, accédez à Afficher tout > Centres d’administration > Exchange.
- Dans le centre d’administration Exchange, accédez à Flux des messages > Règles > + > Créer une nouvelle règle.
- Configurez la règle en remplissant les champs comme indiqué dans la capture d’écran et la liste ci-dessous :
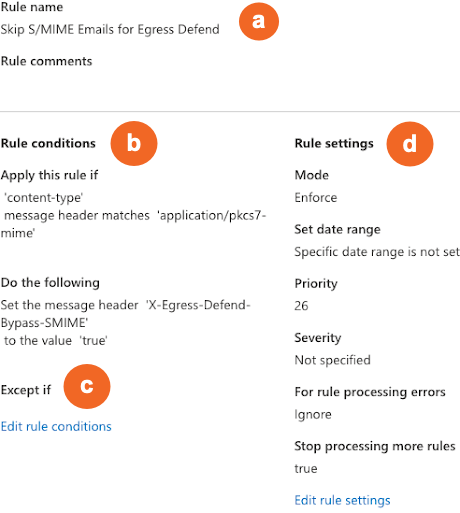
- Nom de la règle : Saisissez un nom descriptif, tel que « Skip S/MIME Emails for Defend ».
- Conditions de la règle : Sous Appliquer cette règle si..., sélectionnez Les propriétés du message > Inclure l’un de ces mots dans l’en-tête du message. Dans la boîte de dialogue Spécifiez des mots ou des phrases, entrez « Words=Content-Type » et « matches=application/pkcs7-mime ». Sous Faites ce qui suit..., sélectionnez Modifier les propriétés du message > Définir un en-tête de message. Saisissez le nom d’en-tête comme « X-Egress-Defend-Bypass-SMIME » et définissez la valeur de l’en-tête sur true.
- Sauf si : Sous Sauf si..., ajoutez les exceptions nécessaires. Cette étape est facultative.
- Paramètres des règles : Définissez la priorité de la règle pour qu’elle s’exécute avant les règles de flux de courrier Defend et sélectionnez Arrêter le traitement des autres règles.