本文将指导您在 Microsoft 365 中创建邮件流规则,以绕过 Defend 的安全/多用途 Internet 邮件扩展 (S/MIME) 加密电子邮件扫描。创建此规则,是因为 S/MIME 电子邮件已经加密。因此,出于安全目的,Defend 系统无法扫描或处理这些电子邮件的内容。先前存在的加密阻止 Defend 进行任何进一步的分析或修改。
先决条件
绕过 Defend 扫描的唯一前提条件是具备 Microsoft 365 管理员访问权限。
操作指南
请按照以下步骤绕过 Defend 扫描:
- 登录 Microsoft 管理中心。
- 在左侧边栏,前往显示全部 > 管理中心 > Exchange。
- 在 Exchange 管理中心,前往邮件流 > 规则 > + > 创建新规则。
- 按照下方截图和列表所示填写各字段,以配置规则:
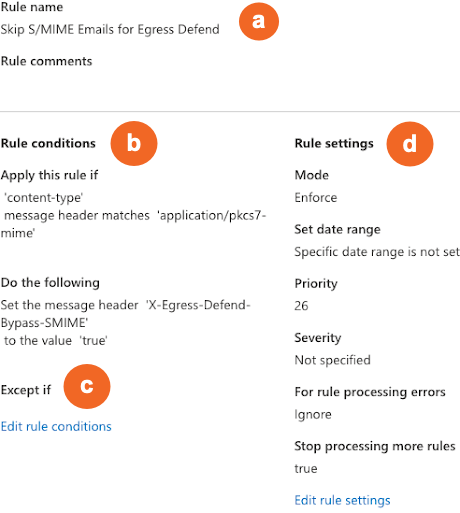
- 规则名称:输入描述性名称,例如“Skip S/MIME Emails for Defend”。
- 规则条件:在应用此规则的条件...下,选择消息属性 > 在消息标头中包含以下任一单词。在指定单词或短语对话框中,输入“Words=Content-Type”和“matches=application/pkcs7-mime”。在完成以下操作...下,选择修改消息属性 > 设置消息标头。输入标头名称“X-Egress-Defend-Bypass-SMIME”,并将标头值设置为 true。
- 除非:在除非...下,添加必要的例外。这是可选步骤。
- 规则设置:将规则优先级设置为在 Defend 邮件流规则之前运行,并选择停止处理更多规则。