您的组织近期可能在您的 Google Chrome 浏览器中安装了 Phish Alert Button (PAB)。了解此工具的工作原理,以及如何使用它来帮助您的组织免受恶意网络钓鱼电子邮件的侵害。
何时使用 PAB?
如果您收到了网络钓鱼电子邮件或任何可能有危险的电子邮件,请单击 PAB。您使用 PAB 报告的任何电子邮件都将自动从您的收件箱中删除。您报告的电子邮件也将转发给您组织内的指定联系人进行分析。
您只能使用 PAB 报告您认为含有恶意内容的电子邮件。如果您收到垃圾邮件或营销电子邮件,请不要使用 PAB 报告这些电子邮件。您可删除此类电子邮件,或者将发件人或其电子邮件域加入黑名单中。
重要提示:阻止电子邮件发件人的步骤因您的电子邮件客户端而异。如有任何问题,请联系您的主管或 IT 团队。
如何使用 PAB?
安装 PAB 加载项后,将有消息提示您在下次重启 Google Chrome 时允许应用 KnowBe4 PAB。单击该消息上的允许按钮。
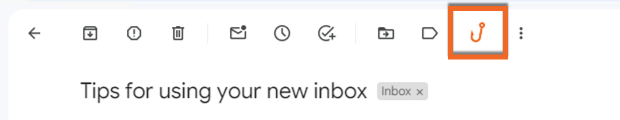
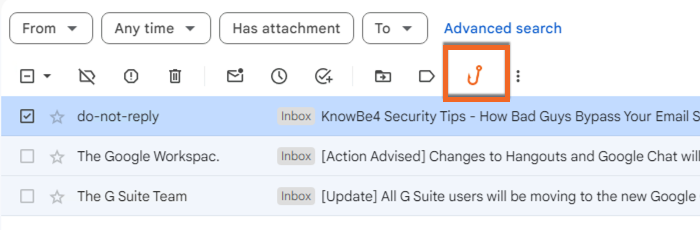
允许 PAB 应用后,您将看到 PAB 在 Gmail 中显示为橙色钓钩图标。您可以使用该钓钩图标将任何电子邮件报告为网络钓鱼电子邮件,但不能使用 PAB 一次报告多封电子邮件。请单独报告每封潜在的网络钓鱼电子邮件。但是,如果该电子邮件有多个与之关联的电子邮件,那么在您报告第一封电子邮件时,所有与之关联的电子邮件也会被报告。
注意:要使用 Google Chrome PAB 扩展报告潜在网络钓鱼电子邮件,您必须登录 Google Chrome 和 Gmail 账户。
报告网络钓鱼电子邮件的方法有三种:
- 单击电子邮件顶部的钓钩图标。
- 在收件箱内勾选电子邮件旁的复选框。然后单击收件箱工具栏中的钓钩图标。
- 单击电子邮件右上角的垂直省略号图标。在展开的下拉菜单中,单击 Phish Alert。
重要提示:报告网络钓鱼选项用于向 Google 报告电子邮件,但不会将其转发给您组织指定的电子邮箱地址。

注意:使用这三种方法中的任意一种,系统都会将您报告的电子邮件转发到您组织指定的电子邮箱地址,然后将其从您的收件箱中删除。如果误报电子邮件,可从“垃圾邮件”或“已删除邮件”文件夹中找回该邮件。
为何使用 PAB?
报告电子邮件将有助于保持您组织的安全。报告电子邮件并将其发送给您的组织进行分析,您的组织将了解到员工收件箱正面临哪种类型的网络钓鱼攻击。一旦您的组织意识到可能存在的漏洞,就能更好地抵御网络攻击。在保护组织安全的过程中,您发挥着重要作用。停下来,多观察,多思考!