如果使用 Microsoft Entra 域服务(前身为 Azure Active Directory 域服务),您可配置 ADI,将您的用户和群组同步到您的 KSAT 控制台。使用 Microsoft Entra 域服务配置 ADI,可助您在一个平台上轻松管理所有用户。
重要提示:您无法同步仅通过 Microsoft PowerShell 查询找到的属性。您只能同步 Microsoft Entra 门户内用户个人资料的可用属性。如需详细了解可用属性以及如何在 Microsoft Entra ID 中添加或更新属性,请参阅 Microsoft 的文章使用 Azure Active Directory 添加或更新用户个人资料信息。
先决条件
请务必满足以下先决条件,再搭配 Microsoft Entra 域服务使用 ADI:
- 在您的 Microsoft Entra 门户中启用 Microsoft Entra 域服务。如需了解启用 Microsoft Entra 域服务的更多信息,请参阅 Microsoft 的文章创建和配置 Azure Active Directory 域服务托管域。
- 在您的 Microsoft Entra 门户中启用 Microsoft Entra ID LDAPS。如需了解配置 LDAPS 的更多信息,请参阅 Microsoft 的文章为 Azure AD 域服务托管域配置安全 LDAP (LDAPS)。
使用 Microsoft Entra 域服务设置 ADI
使用 Microsoft Entra 域服务设置 ADI 的方法有两种。可以选择在内部或外部机器上安装 ADI。内部机器是指运行于您的网络中的机器。外部机器是指不属于您的网络中的机器。
重要提示:当前 SCIM 和 Microsoft Entra ID 配置不支持巢状群组。有关更多信息,请参阅 Microsoft 的文章应用配置如何在 Microsoft Entra ID 中运作中的“设置范围”部分。
要通过以上方法设置 ADI,请在下述下拉菜单中点击要使用的方法:
-
在内部机器上安装 ADI 的步骤如下:
- 运行 Active Directory 同步工具。该 ADISyncSetup.exe 文件下载自您的 KSAT 账户设置。如需了解更多信息,请参阅《Active Directory 集成 (ADI) 配置指南》的安装与配置部分。
-
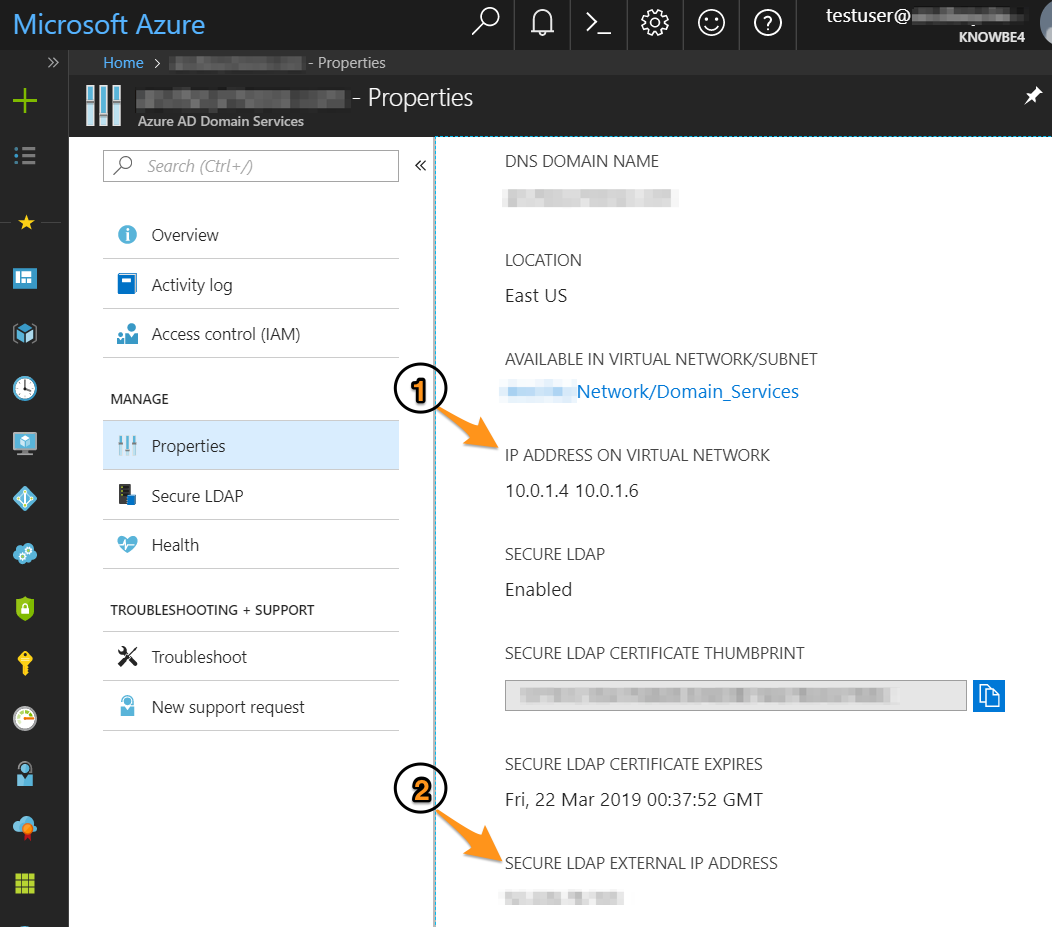
在打开的命令提示窗口中填写字段。当系统提示您输入 Active Directory 主机名或 IP 地址时,请输入您的 Microsoft Entra 账户中 Azure 属性部分显示的虚拟网络 IP 地址。如需查看 Microsoft Entra 中虚拟网络 IP 地址的示例,请参见以下截图中的标号 1:
- 在命令提示窗口的启用 SSL 部分中,输入 true。
- 更新完命令提示窗口的字段后,请按下键盘回车键关闭窗口。
-
在外部机器上安装 ADI 的步骤如下:
- 运行 Active Directory 同步工具。该 ADISyncSetup.exe 文件下载自您的 KSAT 账户设置。如需了解更多信息,请参阅《Active Directory 集成 (ADI) 配置指南》的安装与配置部分。
-
在打开的命令提示窗口中填写字段。当系统提示您输入 Active Directory 主机名或 IP 地址时,请输入您的 Microsoft Entra 账户中 Azure 属性部分显示的安全 LDAP 外部 IP 地址。如需查看 Microsoft Entra 中安全 LDAP 外部 IP 地址的示例,请参见以下截图中的标号 2:
- 在命令提示窗口的启用 SSL 部分中,输入 true。
- 更新完命令提示窗口的字段后,请按下键盘回车键关闭窗口。