打开 PhishER 设置的 VirusTotal 子选项卡,可配置 PhishER 控制台的 VirusTotal 集成。VirusTotal 是一项服务,使用 70 多个防病毒扫描程序来检查和分析文件中的恶意内容。您必须拥有有效的 VirusTotal API 密钥,才能将您的 VirusTotal 账户与 PhishER 集成。如果没有 VirusTotal 账户,可前往 VirusTotal 网站网站(链接在新窗口中打开)免费注册。
KnowBe4 已获得 VirusTotal 的授权,可与 VirusTotal 公共 API(免费版)集成。在 PhishER 控制台上运行扫描时,VirusTotal 公共 API 仅限每天 500 个请求和每分钟 4 个请求。有关更多信息,请参阅 VirusTotal 的 VirusTotal API v3 概述 VirusTotal API v3 概述(链接在新窗口中打开)一文。
配置集成
要配置集成,可填写 PhishER 设置中 VirusTotal 子选项卡上的字段。有关更多信息,请查看以下截图和列表:
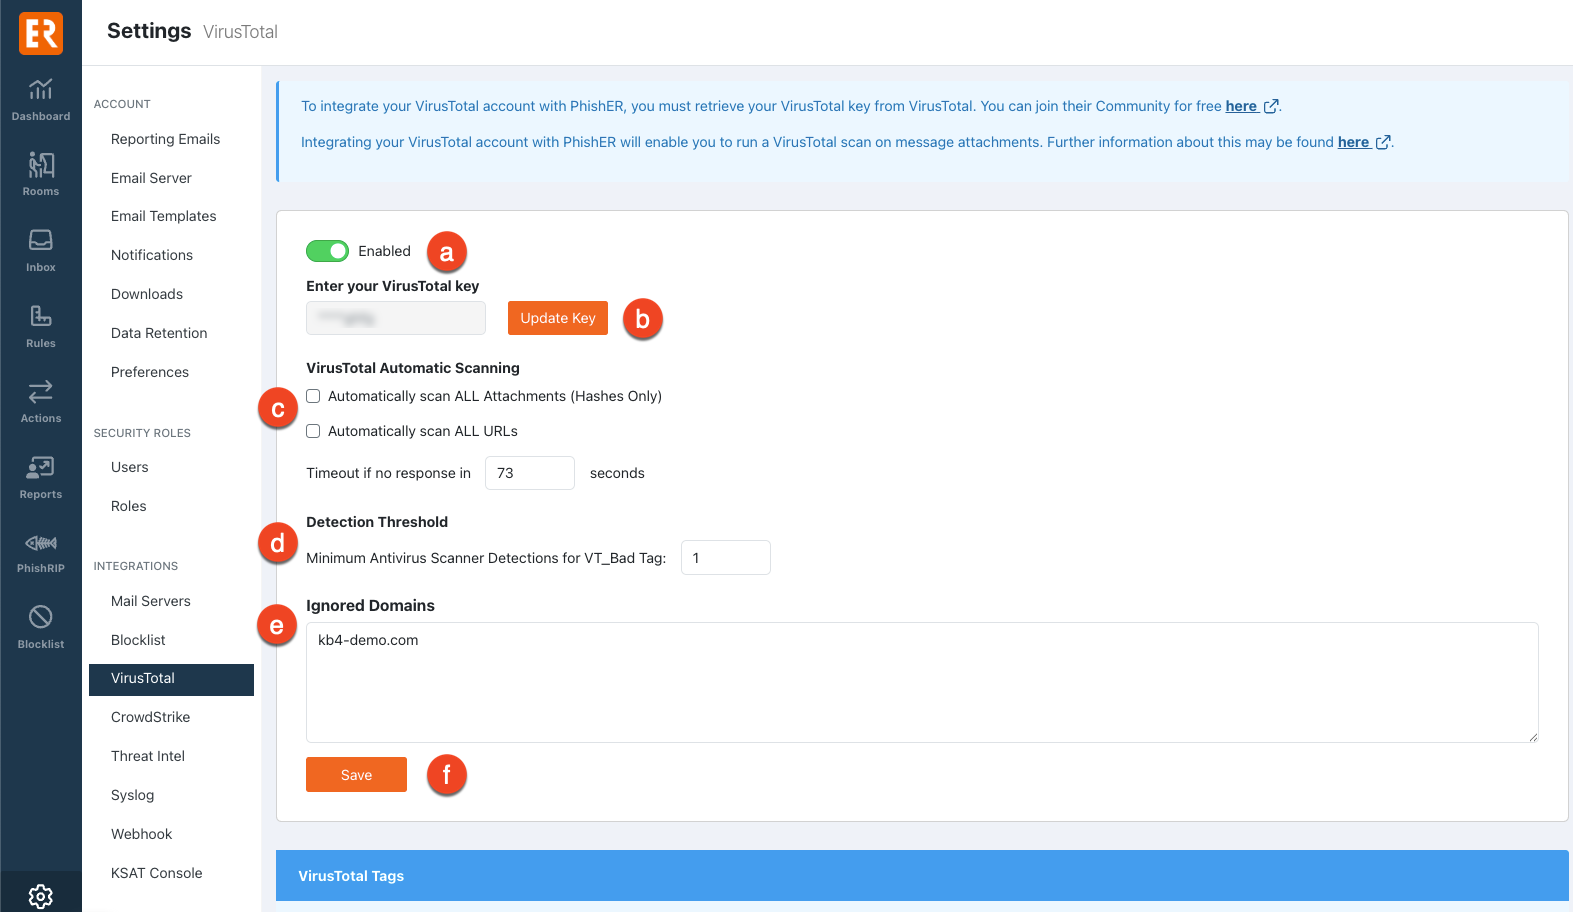
- 已禁用或已启用:使用此切换开关,可禁用或启用集成。
- 输入 VirusTotal 密钥:在此字段中,输入您的 VirusTotal 密钥。有关更多信息,请参阅 VirusTotal 的文章请为我提供 API 密钥请为我提供 API 密钥(链接在新窗口中打开)。
- (可选) VirusTotal 自动扫描:在此部分中,您可配置相应设置,允许 VirusTotal 自动扫描消息的各部分内容。如需了解这些选项,请查看以下列表:
- 自动扫描所有附件(仅散列):如果您选中此复选框,VirusTotal 将收到 PhishER 收件箱中所有附件的散列。
- 自动扫描所有 URL:如果您选中此复选框,VirusTotal 将自动收到 PhishER 收件箱中的所有 URL。
- 无响应时的超时(秒):输入秒数,可为 VirusTotal 扫描结果设置自定义超时时限。如果 VirusTotal 在此超时时限内没有返回扫描结果,VT_Bypassed 标签将应用于相应消息。超时时限默认为 120 秒。如需详细了解可应用于消息的标签,请参见本文的 VirusTotal 标签部分。
- (可选)检测阈值:在此部分,您可以设置用于判定附件或 URL 是否为恶意内容的最低防病毒扫描程序检测次数。
- VT_Bad 标签的最低防病毒扫描程序检测次数:输入最低防病毒扫描程序检测次数,达到此次数即会判定附件或 URL 为恶意内容并触发 VT_Bad 标签应用于相应消息。默认情况下,此阈值设置为 1,您可以将其设置为最大 50。更新此设置不会影响已标记的消息,但未来的扫描将对任何达到阈值的新消息进行标记。如果阈值设置为大于 1 的数字,并且您的 VirusTotal 扫描结果未达到此阈值但大于 0,则会将 VT_Suspicious 标签应用于该消息。如需详细了解可应用于消息的标签,请参见本文的 VirusTotal 标签部分。
-
已忽略域:若想让 VirusTotal 在运行扫描时忽略某些域,请输入相应的域。在文本框中分行输入每个域。如果您在此列表中添加域,该域的任何子域也会被排除。但是,如果您在此列表中添加子域,该域不会被排除。不支持使用通配符 (*) 和统一资源标识符 (URI)。
重要提示:有关不应作为链接或附件发送至 VirusTotal 的 KnowBe4 域列表,请参见本文的排除扫描项中的 KnowBe4 域部分。 - 保存:单击此按钮,可更新您的 VirusTotal 集成设置。
使用 VirusTotal 扫描
将 VirusTotal 账户与 PhishER 控制台集成后,即可对消息的附件和 URL 运行 VirusTotal 扫描。要对特定附件或 URL 运行 VirusTotal 扫描,可单击消息详情页面上的使用 VirusTotal 扫描。

亦可在重新运行规则和操作时,对已选定的消息自动运行 VirusTotal 扫描。有关这些选项的更多信息,请参阅 PhishER 收件箱指南。
VirusTotal 将一个或多个标签分配至已扫描的消息,用于说明分析结果。如需详细了解可应用于消息的标签,请参见本文的 VirusTotal 标签部分。
排除扫描项中的 KnowBe4 域
KnowBe4 会使用多个域,且不应将这些域作为链接或附件发送至 VirusTotal。打开 PhishER 设置中的 VirusTotal 子选项卡,可在已忽略域字段中输入这些域。有关这些域的完整列表,请查看以下列表:
- kb4.io
- comano.us
- magnetonics.com
- bloemlight.com
- instantrevert.net
- phishing.guru
- phishtrain.org
- malwarebouncer.com
- phish.farm
- microransom.us
- msftemail.com
- compromisedblog.com
- com-onlinebanking.com
- com-token-auth.com
- 2O2.lOl
- protected-forms.com
- cert-sha256.com
- wishyoudidntclickthis.com
- cert-sha256.co.uk
- internalportal.net
- twittermessage.net
- my-cloud-mail.com
- linkedlnu.com
- farenheit.net
- gooqleonline.com
- donotreply.biz
- aøl.com
- exchamge.org
- allibaba.org
- voipmessage.uk
- efaxonline.org
- bltly.us
- twittermessage.co.uk
- www-com.co.uk
- srvgov.com
- gooqle.eu
- allibaba.eu
- yourgunnalovetraining.com
- succesful.org
VirusTotal 标签
打开 VirusTotal 子选项卡的 VirusTotal 标签部分,可查看 VirusTotal 在扫描完成后可附加至消息的标签。根据扫描结果,VirusTotal 会对您的消息应用一个或多个标签。如需了解 VirusTotal 标签,请查看以下列表:
- VT_Pending:当 VirusTotal 扫描进入队列时,此标签将附加至您的消息。扫描完成后,此标签将被移除。
- VT_Bad:当 VirusTotal 扫描确定附件为恶意附件时,此标签将附加至您的消息。
- VT_Suspicious:当 VirusTotal 扫描判定附件或 URL 可疑但未确认为恶意时,此标签将附加至您的消息。您可以通过最低防病毒扫描程序检测次数设置来配置恶意附件和 URL 的检测阈值。
- VT_Scanned:当 VirusTotal 扫描完成并确定附件并非恶意附件时,此标签将附加至您的消息。
-
VT_Bypassed:当 VirusTotal 扫描超时后,此标签将附加至您的消息。此标签通常与其他 VirusTotal 标签一起附加至消息。打开 VirusTotal 自动扫描设置,可设定自定义超时时限。
注意:如果 VirusTotal 出现超时,PhishER 会在控制台等待 VirusTotal 返回结果的同时,允许对消息执行自动化操作。自动化操作完成后,VirusTotal 可以继续完成对消息的标签附加。扫描结果返回后,自动化操作将不会再次运行。 - VT_Hash_not_found:当 VirusTotal 扫描没有返回散列附件的匹配项时,此标签将附加至您的消息。
- VT_Ignored:当检测到您的消息含有白名单上的 URL 或域时,此标签将附加至您的消息。