Este artigo orienta você na criação de uma regra de fluxo de e-mails no Microsoft 365 para ignorar a verificação do Defend em e-mails criptografados com Secure/Multipurpose Internet Mail Extensions (S/MIME). Essa regra é necessária porque os e-mails S/MIME já são criptografados. Como resultado, nosso sistema Defend não consegue analisar ou processar o conteúdo desses e-mails para fins de segurança. A criptografia preexistente impede qualquer análise ou modificação adicional pelo Defend.
Pré-requisitos
O único requisito para contornar a verificação do Defend é ter acesso de administrador ao Microsoft 365.
Instruções
Siga os passos abaixo para contornar a verificação do Defend:
- Faça login no Centro de administração da Microsoft.
- Na barra lateral esquerda, navegue até Mostrar tudo> Centros de administração> Exchange.
- No centro de administração do Exchange, navegue até Fluxo de e-mails > Regras > + > Criar uma nova regra.
- Configure a regra preenchendo os campos conforme mostrado na captura de tela e na lista abaixo:
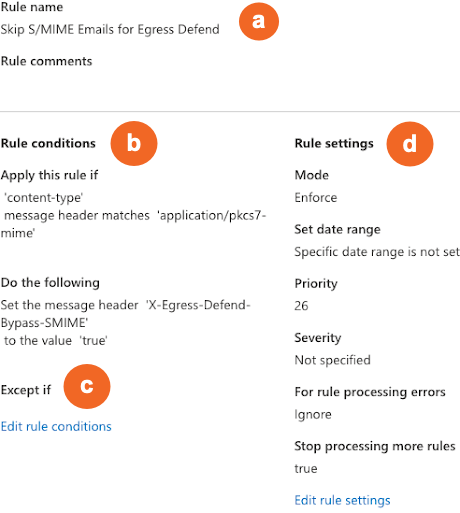
- Nome da regra: Digite um nome descritivo, como “Skip S/MIME Emails for Defend”.
- Condições da regra: Em Aplicar esta regra se..., selecione As propriedades da mensagem > Incluir qualquer uma destas palavras no cabeçalho da mensagem. Na caixa de diálogo Especificar palavras ou frases , insira “Words=Content-Type” e “matches=application/pkcs7-mime”. Em Faça o seguinte..., selecione Modificar as propriedades da mensagem > Definir um cabeçalho de mensagem. Insira o nome do cabeçalho como “X-Egress-Defend-Bypass-SMIME” e defina o valor do cabeçalho como true.
- Exceto se: Em Exceto se..., adicione quaisquer exceções necessárias. Esta etapa é opcional.
- Configurações da regra: Defina a prioridade da regra para que ela seja executada antes das regras de fluxo de e-mail do Defend e selecione Parar de processar mais regras.