Dit artikel begeleidt u bij het aanmaken van een e-mailstroomregel in Microsoft 365 om Defend-scans te omzeilen voor e-mails die zijn versleuteld met Secure/Multipurpose Internet Mail Extensions (S/MIME). Deze regel is nodig omdat S/MIME-e-mails al versleuteld zijn. Hierdoor kan ons Defend-systeem de inhoud van deze e-mails niet scannen of verwerken voor beveiligingsdoeleinden. De reeds aanwezige versleuteling maakt verdere analyse of wijziging door Defend onmogelijk.
Voorwaarden
De enige voorwaarde om de Defend-scan te omzeilen, is dat u beheerdersrechten hebt voor Microsoft 365.
Instructies
Volg de onderstaande stappen om de Defend-scan te omzeilen:
- Meld u aan bij het Microsoft-beheercentrum.
- Ga in de linkerzijbalk naar Alles weergeven > Beheercentra> Exchange.
- Ga in het Exchange-beheercentrum naar E-mailstroom > Regels> + > Een nieuwe regel maken.
- Configureer de regel door de velden in te vullen zoals weergegeven in de schermafbeelding en de onderstaande lijst:
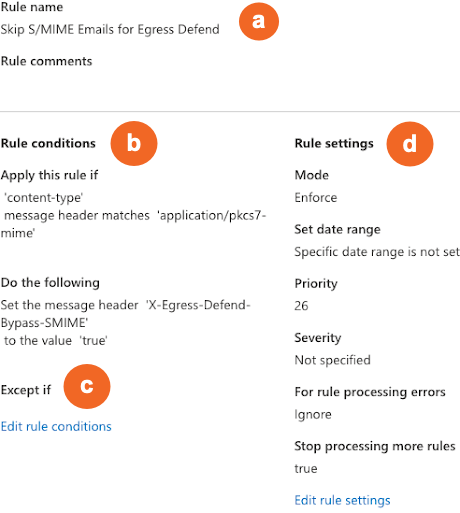
- Regelnaam: Voer een beschrijvende naam in, bijvoorbeeld 'Skip S/MIME Emails for Defend'.
- Regel voorwaarden: Onder Pas deze regel toe als..., selecteer De berichteigenschappen > Neem een van deze woorden op in de koptekst. Voer in het dialoogvenster Woorden of zinsdelen specificeren 'Words=Content-Type' en 'matches=application/pkcs7-mime' in. Onder Doe het volgende... selecteer De berichteigenschappen wijzigen> Een koptekst instellen. Voer de koptekstnaam in als 'X-Egress-Defend-Bypass-SMIME' en stel de koptekstwaarde in op waar.
- Behalve als: Voeg eventuele noodzakelijke uitzonderingen toe onder Behalve als.... Deze stap is optioneel.
- Regelinstellingen: Stel de prioriteit van de regel in dat deze vóór de e-mailstroomregels van Defend wordt uitgevoerd en selecteer Verwerking van meer regels stoppen.