Questo articolo guida nella creazione di una regola del flusso di posta in Microsoft 365 per aggirare la scansione di Defend per le e-mail con crittografia S/MIME (Secure/Multipurpose Internet Mail Extensions). Questa regola è necessaria perché le email S/MIME sono già crittografate. Di conseguenza, il sistema Defend non può analizzarle o elaborarne il contenuto per motivi di sicurezza. La crittografia preesistente impedisce ogni ulteriore analisi o modifica da parte di Defend.
Prerequisiti
L’unico prerequisito per aggirare la scansione di Defend è avere accesso amministrativo a Microsoft 365.
Istruzioni
Segui i passaggi riportati per aggirare la scansione di Defend:
- Accedi all’interfaccia di amministrazione Microsoft.
- Nella barra laterale sinistra, vai a Mostra tutto> Interfacce di amministrazione> Exchange.
- Nell’interfaccia di amministrazione di Exchange, vai a Flusso di posta > Regole > + > Crea una nuova regola.
- Configura la regola compilando i campi come mostrato nella screenshot e nell’elenco qui sotto:
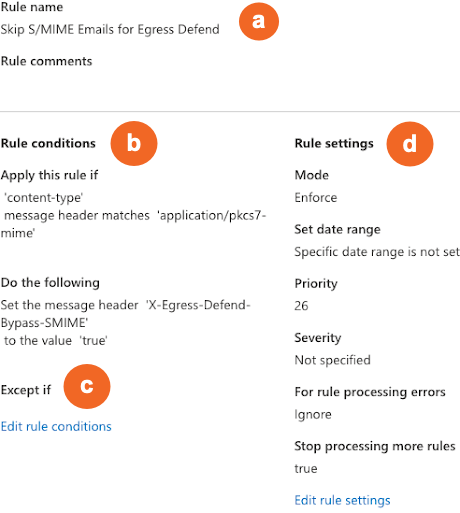
- Nome regola: inserisci un nome descrittivo, ad esempio “Skip S/MIME Emails for Defend”.
- Condizioni regola: in Applica questa regola se..., seleziona Le proprietà del messaggio > Includi una qualsiasi di queste parole nell’intestazione del messaggio. Nella finestra di dialogo Specifica parole o frasi , inserisci “Words=Content-Type" e "matches=application/pkcs7-mime”. In Esegui le seguenti operazioni... seleziona Modifica le proprietà del messaggio > Imposta un’intestazione del messaggio. Come nome dell’intestazione inserisci “X-Egress-Defend-Bypass-SMIME” e imposta il valore dell’intestazione su true.
- Tranne se: nella sezione Tranne se..., aggiungi le eccezioni necessarie. Questo passaggio è facoltativo.
- Impostazioni regola: imposta la priorità della regola in modo che venga eseguita prima delle regole del flusso di posta Defend e seleziona Interrompi l’elaborazione di altre regole.