Este artículo le ofrece ayuda para crear una regla de flujo de correo en Microsoft 365 que excluye del análisis de Defend los correos electrónicos cifrados con extensiones seguras multipropósito al correo de Internet (S/MIME). Esta regla es necesaria porque los correos electrónicos cifrados con S/MIME ya están cifrados. En consecuencia, nuestro sistema Defend no puede escanear ni procesar el contenido de estos correos electrónicos por motivos de seguridad. El cifrado preexistente impide cualquier análisis o modificación posterior por parte de Defend.
Requisitos previos
El único requisito para evitar el análisis de Defend es tener acceso de administrador a Microsoft 365.
Instrucciones
Siga los pasos que se indican a continuación para omitir el escaneo de Defend:
- Inicie sesión en el Centro de administración de Microsoft.
- En la barra lateral izquierda, vaya a Mostrar todo > Centros de administración > Exchange.
- En el centro de administración de Exchange, vaya a Flujo de correo > Reglas > + > Crear una nueva regla.
- Configure la regla rellenando los campos como se muestra en la captura de pantalla y la lista a continuación:
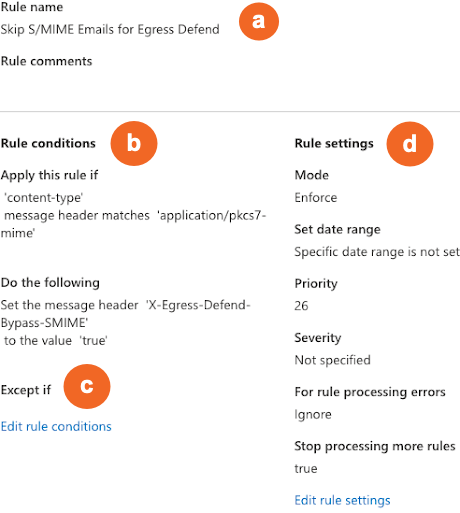
- Nombre de la regla: introduzca un nombre descriptivo como, por ejemplo, «Skip S/MIME Emails for Defend».
- Condiciones de la regla: en Aplicar esta regla si..., seleccione Las propiedades del mensaje> Incluir cualquiera de estas palabras en el encabezado del mensaje. En el cuadro de diálogo Especificar palabras o frases, introduzca «Words=Content-Type» y «matches=application/pkcs7-mime». En Haga lo siguiente..., seleccione Modificar las propiedades del mensaje > Establecer un encabezado de mensaje. Introduzca el nombre de encabezado «X-Egress-Defend-Bypass-SMIME» y establezca su valor como true.
- Excepto si: en Excepto si..., añada las excepciones necesarias. Este paso es opcional.
- Configuración de reglas: establezca la prioridad de la regla para que se ejecute antes que las reglas de flujo de correo de Defend y seleccione Detener el procesamiento de más reglas.