Dieser Artikel führt Sie durch die Erstellung einer Nachrichtenflussregel in Microsoft 365 zur Umgehung des Defend-Scans auf mit Secure/Multipurpose Internet Mail Extensions (S/MIME) verschlüsselte E-Mails. Diese Regel ist erforderlich, da S/MIME-E-Mails bereits verschlüsselt sind. Aus diesem Grund kann unser Defend-System den Inhalt dieser E-Mails aus Sicherheitsgründen weder scannen noch verarbeiten. Die bereits bestehende Verschlüsselung verhindert jegliche weitere Analyse oder Modifikation durch Defend.
Voraussetzungen
Die einzige Voraussetzung für das Umgehen des Defend-Scans ist Administratorzugang zu Microsoft 365.
Anleitung
Befolgen Sie diese Schritte, um den Defend-Scan zu umgehen:
- Melden Sie sich am Microsoft Admin Center an.
- Navigieren Sie in der linken Seitenleiste zu Alle anzeigen > Admin-Center > Exchange.
- Navigieren Sie im Exchange Admin Center zu Nachrichtenfluss > Regeln > + > Neue Regel erstellen.
- Konfigurieren Sie die Regel, indem Sie die Felder wie im Screenshot und in der untenstehenden Liste gezeigt ausfüllen:
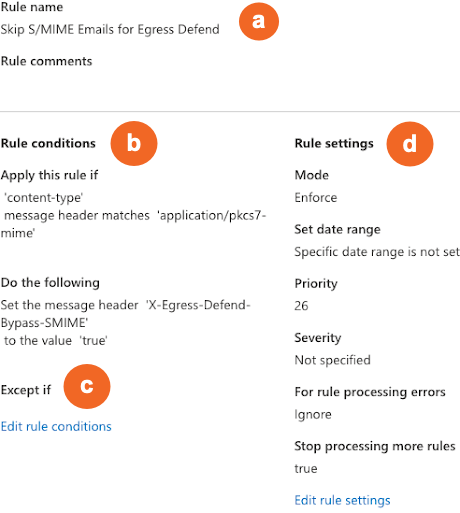
- Regelname: Geben Sie einen beschreibenden Namen ein, z. B. „Skip S/MIME Emails for Defend“.
- Regelbedingungen: Unter Diese Regel anwenden, wenn … wählen Sie Die Nachrichteneigenschaften > Beliebige dieser Wörter in der Nachrichtenkopfzeile enthalten. Geben Sie im Dialogfeld Wörter oder Ausdrücke angeben die Werte „Words=Content-Type“ und „matches=application/pkcs7-mime“ ein. Unter Folgendes ausführen … wählen Sie Nachrichteneigenschaften ändern > Nachrichtenkopfzeile festlegen. Geben Sie als Kopfzeilennamen „X-Egress-Defend-Bypass-SMIME“ ein und setzen Sie den Kopfzeilenwert auf true.
- Außer wenn: Unter Außer wenn … fügen Sie alle erforderlichen Ausnahmen hinzu. Dieser Schritt ist optional.
- Regeleinstellungen: Legen Sie die Regelpriorität so fest, dass sie vor den Defend-Nachrichtenflussregeln ausgeführt wird, und wählen Sie Keine weiteren Regeln verarbeiten.